Domain schwül.de kaufen?
Wir ziehen mit dem Projekt
schwül.de um.
Sind Sie am Kauf der Domain
schwül.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schwül.de kaufen?
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
Ähnliche Suchbegriffe für Detection
Top-Angebote
Produkte zum Begriff Detection:
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response (EDR) ? Intelligente Endpoint Security mit Bedrohungserkennung und automatisierter Incident Response Moderne Cyberangriffe sind heute deutlich komplexer als klassische Vireninfektionen. Angreifer setzen zunehmend auf dateilose Malware, Zero-Day-Exploits, Ransomware, Advanced Persistent Threats (APTs) und gezielte Angriffe auf Unternehmensnetzwerke. Herkömmliche Antivirenlösungen stoßen dabei häufig an ihre Grenzen, da sie Angriffe oftmals erst erkennen, wenn bereits Schaden entstanden ist. Mit Malwarebytes Endpoint Detection & Response (EDR) erhalten Unternehmen eine professionelle Sicherheitslösung, die weit über den klassischen Endpunktschutz hinausgeht. Neben einem leistungsstarken Echtzeitschutz überwacht die Software sämtliche Endgeräte kontinuierlich, erkennt verdächtige Aktivitäten mithilfe moderner KI- und Verhaltensanalysen u...109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Usher, Sam: WetterWetter , Vier kunterbunte Bilderbücher ab 4 Jahren in einem hochwertigen Schuber: das perfekte Geschenk zu jeder Jahreszeit! Es gibt kein schlechtes Wetter, wenn man Fantasie hat - und einen Opa, mit dem jeder Tag ein Abenteuer ist! Denn nur weil es regnet, bleiben der Junge und sein Großvater ganz sicher nicht zu Hause. Im Hochsommer wird die Suche nach dem perfekten Picknickplatz zu einer fantastischen Reise. Wenn es stürmisch wird, lassen die beiden Drachen steigen - und vielleicht fliegen sie gleich ein Stück mit? Und im Winter erleben der Junge und sein Opa das tierischste Abenteuer überhaupt! Regen, Sonne, Sturm und Schnee - mit diesen Geschichten in jedem Tag das Besondere entdecken! , Armaturenbretter & Handschuhfächer > Innenausstattung , Erscheinungsjahr: 20210920, Produktform: Leinen, Autoren: Usher, Sam, Illustrator: Usher, Sam, Seitenzahl/Blattzahl: 160, Abbildungen: durchgehend farbig illustriert, Keyword: Bilder angucken; Box; Enkel-Großvater; Familie; Fantasie; Frühling; Geschenk für Großeltern; Geschenk für Jungen ab 4 Jahren; Geschenk für Mädchen ab 4 Jahren; Geschenk für die ganze Familie; Goldfolie; Herbst; Jahreszeiten; Natur; Opa und Enkel; Rausgehen; Regen; Schnee; Schuber; Sommer; Sonne; Spielen; Sturm; Vorlesen; Winter; bunte Bilder; durch ganze Jahr, Fachschema: Frühling - Frühjahr~Jahreszeit / Frühling~Herbst~Jahreszeit / Herbst~Jahreszeit / Winter~Winter~Bilderbuch, Fachkategorie: Bilderbücher mit Erzähltexten~Frühe Kindheit: Uhrzeit & Jahreszeiten~Frühe Kindheit: Familie, Interesse Alter: empfohlenes Alter: ab 4 Jahre~Jahreszeiten: Frühling~Jahreszeiten: Sommer~Jahreszeiten: Herbst~Jahreszeiten: Winter~In Bezug auf die frühe Kindheit, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 199, Breite: 143, Höhe: 43, Gewicht: 734, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Teckentrup, Britta: Alle Wetter!Alle Wetter! , Sanftes Frühlingserwachen, gleißende Sommertage, tobende Stürme und klirrende Kälte Erstaunlich, dass es noch kein Buch über das Wetter gibt, das mehr enthält als bloße Naturkunde, wo doch das Wetter uns alle bewegt, unsere Stimmung prägt und unsere Garderobe bestimmt. Britta Tecken trup hat diese Lücke geschlossen mit einem Buch voller Bilder, das Information und Emotion verbindet, und mit lyrischen Texten, die zeigen, welchen Reichtum an Wetterbeschreibungen unsere Sprache besitzt. Regen bringt Segen, aber schön ist es auch, dass es nach jedem Regen Sonnenschein gibt. Es ist warm oder kalt, feucht oder trocken, hell oder dunkel, je nach Jahreszeit und Wetterlage. Es gibt Landwetter und Großstadtwetter, Seewetter und Gebirgswetter. Eis bedeckt im Winter ganze Seen, aber auch im Sommer gibt es Eis, nicht nur beim Eismann, sondern auch in Form von dicken Hagelkörnern. Unwetter ist nicht das Gegenteil von Wetter, sondern viele Wetter auf einmal: Regen und Sturm und Blitz und Donner; und Sonnenschein bedeutet nicht nur Helligkeit und Wärme, sondern auch blühende Blumen und summende Insekten. Kurz: Immer leben wir mit dem Wetter, das Wetter lässt die Natur gedeihen oder vernichtet sie, und mit dem Wetter hebt sich und sinkt unsere Stimmung. Und über nichts tauschen wir uns lieber aus als über das Wetter. , Halb- & Ganzgaragen > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 20150220, Produktform: Leinen, Autoren: Teckentrup, Britta, Seitenzahl/Blattzahl: 160, Keyword: Himmel; Sonne; Eis; Frühling; Wetterphänomene; Winter; Licht; Luft; Nebel; Jahreszeiten; Sturm; Herbst; Sommer; Wind; Unwetter; Stimmung; Gewitter; Regen, Fachschema: Wetter / Kindersachbuch, Jugendsachbuch, Fachkategorie: Kinder/Jugendliche: Sachbuch: Geologie, Klima & physikalische Welt, Interesse Alter: empfohlenes Alter: ab 6 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 6, Warengruppe: HC/Kinderbücher/Sachbücher/Tiere/Pflanzen/Natur, Fachkategorie: Bilderbücher mit Erzähltexten, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Jacoby & Stuart, Verlag: Jacoby & Stuart, Verlag: Verlagshaus Jacoby & Stuart, Länge: 251, Breite: 182, Höhe: 23, Gewicht: 755, Produktform: Halbleinen, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Herkunftsland: LETTLAND (LV), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Bei welcher Luftfeuchtigkeit ist es schwül?
Bei welcher Luftfeuchtigkeit ist es schwül? Luftfeuchtigkeit wird oft als Maß für die Menge an Wasserdampf in der Luft betrachtet. Schwüle Bedingungen treten normalerweise auf, wenn die Luftfeuchtigkeit sehr hoch ist, oft über 60-70%. Dies führt dazu, dass sich Schweiß langsamer verdunstet, was zu einem unangenehmen, klebrigen Gefühl auf der Haut führt. Schwüle Bedingungen können auch das Risiko von Hitzestress und Dehydrierung erhöhen. Es ist wichtig, in schwülen Bedingungen ausreichend Flüssigkeit zu sich zu nehmen und sich in kühlen, gut belüfteten Räumen aufzuhalten. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Warum ist das Wetter so schwül?
Das Wetter ist schwül, wenn die Luftfeuchtigkeit hoch ist und die Temperatur ebenfalls hoch ist. Dies führt dazu, dass sich die Luft wie eine schwere Decke über uns legt und es sich stickig anfühlt. Schwüles Wetter tritt oft vor einem Gewitter auf, da die feuchte Luft ein Anzeichen für eine bevorstehende Wetteränderung sein kann. Die Schwüle kann auch durch die Nähe zu Gewässern oder durch langanhaltende Hitzeperioden verstärkt werden. Warum ist das Wetter so schwül? **


Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Top-Angebote
Produkte zum Begriff Detection:
-
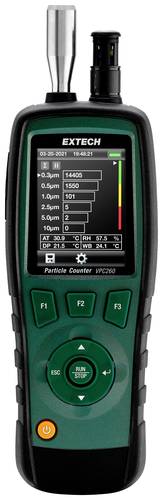
Extech Partikelzähler VPC260 Temperatur, LuftfeuchtigkeitDer VPC260 ist ein 6-Kanal-Partikelzähler zur Überwachung der Qualität der Umgebungsluft am Arbeitsplatz. Gemessen werden bis zu 6 Partikelgrößenkanäle sowie Lufttemperatur, Luftfeuchte, Taupunkt und Feuchtkugel. Die Raumluftqualität kann auf Abgase, Rauch, lungengängigen kristallinen Siliciumdioxidstaub (RCS), entzündlichen Staub in der Luft und andere Luftschadstoffe überprüft werden.800,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ImpactPen Detection MarkerImpact Pen Golf Impact Marker Revolutionieren Sie Ihr Golftraining: Der Impact Pen Golf Impact Marker ist der erste und einzige Stift, der eine Farbschicht auf Ihre Schlagfläche aufträgt. Nach jedem Schlag zeigt ein klarer Abdruck präzise, wo Sie den Ball getroffen haben – perfekt für gezieltes Techniktraining. Präzision trifft auf Innovation Der Golf Impact Marker von Impact Pen ist ein revolutionäres Trainingswerkzeug, das Ihnen sofortiges visuelles Feedback zu Ihrem Ballkontakt liefert. Anders als herkömmliche Sprays trägt dieser innovative Stift eine dünne Farbschicht präzise auf Ihre Schlagfläche auf. Nach jedem Schlag sehen Sie exakt, wo Sie den Ball getroffen haben – Sweet Spot, Toe oder Heel werden sofort sichtbar. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist der Impact Pen extrem ergiebig und hält deutlich länger als vergleichbare Produkte. Das präzise Auftragen ermöglicht Ihnen gezieltes Training: Markieren Sie einzelne Bereiche auf der Schlagfläche, um spezifische Aspekte Ihrer Technik zu verbessern. Dabei gibt es keine Streuverluste wie bei Spray-Lösungen. Nach dem Training lässt sich die Farbschicht mühelos wieder abwischen. Produktdetails Revolutionäres Stift-System für präzise Farbauftrag auf die Schlagfläche Sofortiges visuelles Feedback nach jedem Schlag Zeigt exakt, wo der Ball getroffen wurde (Sweet Spot, Toe, Heel) Ergiebig: Reicht für bis zu 2000 Schläge Präzises Auftragen ohne Streuverluste Ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche Kompakte Stift-Größe – einfach zu transportieren Leicht abwischbar nach dem Training Technische Daten Merkmal Angabe Produkttyp Impact Marker Stift Reichweite Bis zu 2000 Schläge Anwendung Farbauftrag auf Schlagfläche Format Stift (kompakte Größe) Marke Impact Pen Entfernung Leicht abwischbar Verwendung Training, Technikanalyse Eigenschaften Präzises Feedback: Zeigt exakt, wie und wo der Ball die Schlagfläche getroffen hat Einzigartige Stift-Technologie: Erster und einziger Marker-Stift auf dem Markt für Schlagflächen Extrem ergiebig: Bis zu 2000 Schläge Reichweite – deutlich wirtschaftlicher als Spray-Alternativen Gezieltes Training: Markieren Sie einzelne Bereiche der Schlagfläche für spezifisches Techniktraining Keine Verschwendung: Präzise Auftragung ohne Streuverluste wie bei Spray-Produkten Kompakt und portabel: Kleineres Format als Spray – passt in jede Golftasche Einfache Handhabung: Schnelles Auftragen und müheloses Abwischen nach dem Training Ideal für Technikverbesserung: Perfektes Werkzeug für Golfer, die am Sweet Spot-Kontakt arbeiten möchten Fazit Der Impact Pen Golf Impact Marker ist ein innovatives Trainingswerkzeug für alle Golfer, die ihre Schlagtechnik systematisch verbessern möchten. Als erster und einziger Stift seiner Art bietet er präzises visuelles Feedback zu jedem Ballkontakt und zeigt Ihnen sofort, ob Sie den Sweet Spot getroffen haben. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist er deutlich ergiebiger als herkömmliche Spray-Lösungen. Die präzise Auftragung ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche ohne Verschwendung durch Streuverluste. Dank kompakter Größe passt er in jede Golftasche und lässt sich nach dem Training mühelos wieder abwischen. Ein Must-have für ambitionierte Golfer, die an ihrem Sweet Spot-Kontakt arbeiten und ihre Schlagqualität nachhaltig verbessern möchten. Angaben zum Hersteller: Impact Pen UG Luxemburger Straße 38 50354 Hürth Deutschland E-Mail: info@noahknoopgolf.de15,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response (EDR) ? Intelligente Endpoint Security mit Bedrohungserkennung und automatisierter Incident Response Moderne Cyberangriffe sind heute deutlich komplexer als klassische Vireninfektionen. Angreifer setzen zunehmend auf dateilose Malware, Zero-Day-Exploits, Ransomware, Advanced Persistent Threats (APTs) und gezielte Angriffe auf Unternehmensnetzwerke. Herkömmliche Antivirenlösungen stoßen dabei häufig an ihre Grenzen, da sie Angriffe oftmals erst erkennen, wenn bereits Schaden entstanden ist. Mit Malwarebytes Endpoint Detection & Response (EDR) erhalten Unternehmen eine professionelle Sicherheitslösung, die weit über den klassischen Endpunktschutz hinausgeht. Neben einem leistungsstarken Echtzeitschutz überwacht die Software sämtliche Endgeräte kontinuierlich, erkennt verdächtige Aktivitäten mithilfe moderner KI- und Verhaltensanalysen u...109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Usher, Sam: WetterWetter , Vier kunterbunte Bilderbücher ab 4 Jahren in einem hochwertigen Schuber: das perfekte Geschenk zu jeder Jahreszeit! Es gibt kein schlechtes Wetter, wenn man Fantasie hat - und einen Opa, mit dem jeder Tag ein Abenteuer ist! Denn nur weil es regnet, bleiben der Junge und sein Großvater ganz sicher nicht zu Hause. Im Hochsommer wird die Suche nach dem perfekten Picknickplatz zu einer fantastischen Reise. Wenn es stürmisch wird, lassen die beiden Drachen steigen - und vielleicht fliegen sie gleich ein Stück mit? Und im Winter erleben der Junge und sein Opa das tierischste Abenteuer überhaupt! Regen, Sonne, Sturm und Schnee - mit diesen Geschichten in jedem Tag das Besondere entdecken! , Armaturenbretter & Handschuhfächer > Innenausstattung , Erscheinungsjahr: 20210920, Produktform: Leinen, Autoren: Usher, Sam, Illustrator: Usher, Sam, Seitenzahl/Blattzahl: 160, Abbildungen: durchgehend farbig illustriert, Keyword: Bilder angucken; Box; Enkel-Großvater; Familie; Fantasie; Frühling; Geschenk für Großeltern; Geschenk für Jungen ab 4 Jahren; Geschenk für Mädchen ab 4 Jahren; Geschenk für die ganze Familie; Goldfolie; Herbst; Jahreszeiten; Natur; Opa und Enkel; Rausgehen; Regen; Schnee; Schuber; Sommer; Sonne; Spielen; Sturm; Vorlesen; Winter; bunte Bilder; durch ganze Jahr, Fachschema: Frühling - Frühjahr~Jahreszeit / Frühling~Herbst~Jahreszeit / Herbst~Jahreszeit / Winter~Winter~Bilderbuch, Fachkategorie: Bilderbücher mit Erzähltexten~Frühe Kindheit: Uhrzeit & Jahreszeiten~Frühe Kindheit: Familie, Interesse Alter: empfohlenes Alter: ab 4 Jahre~Jahreszeiten: Frühling~Jahreszeiten: Sommer~Jahreszeiten: Herbst~Jahreszeiten: Winter~In Bezug auf die frühe Kindheit, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 199, Breite: 143, Höhe: 43, Gewicht: 734, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Bei welcher Luftfeuchtigkeit ist es schwül?
Bei welcher Luftfeuchtigkeit ist es schwül? Luftfeuchtigkeit wird oft als Maß für die Menge an Wasserdampf in der Luft betrachtet. Schwüle Bedingungen treten normalerweise auf, wenn die Luftfeuchtigkeit sehr hoch ist, oft über 60-70%. Dies führt dazu, dass sich Schweiß langsamer verdunstet, was zu einem unangenehmen, klebrigen Gefühl auf der Haut führt. Schwüle Bedingungen können auch das Risiko von Hitzestress und Dehydrierung erhöhen. Es ist wichtig, in schwülen Bedingungen ausreichend Flüssigkeit zu sich zu nehmen und sich in kühlen, gut belüfteten Räumen aufzuhalten. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
Ähnliche Suchbegriffe für Detection
-
Teckentrup, Britta: Alle Wetter!Alle Wetter! , Sanftes Frühlingserwachen, gleißende Sommertage, tobende Stürme und klirrende Kälte Erstaunlich, dass es noch kein Buch über das Wetter gibt, das mehr enthält als bloße Naturkunde, wo doch das Wetter uns alle bewegt, unsere Stimmung prägt und unsere Garderobe bestimmt. Britta Tecken trup hat diese Lücke geschlossen mit einem Buch voller Bilder, das Information und Emotion verbindet, und mit lyrischen Texten, die zeigen, welchen Reichtum an Wetterbeschreibungen unsere Sprache besitzt. Regen bringt Segen, aber schön ist es auch, dass es nach jedem Regen Sonnenschein gibt. Es ist warm oder kalt, feucht oder trocken, hell oder dunkel, je nach Jahreszeit und Wetterlage. Es gibt Landwetter und Großstadtwetter, Seewetter und Gebirgswetter. Eis bedeckt im Winter ganze Seen, aber auch im Sommer gibt es Eis, nicht nur beim Eismann, sondern auch in Form von dicken Hagelkörnern. Unwetter ist nicht das Gegenteil von Wetter, sondern viele Wetter auf einmal: Regen und Sturm und Blitz und Donner; und Sonnenschein bedeutet nicht nur Helligkeit und Wärme, sondern auch blühende Blumen und summende Insekten. Kurz: Immer leben wir mit dem Wetter, das Wetter lässt die Natur gedeihen oder vernichtet sie, und mit dem Wetter hebt sich und sinkt unsere Stimmung. Und über nichts tauschen wir uns lieber aus als über das Wetter. , Halb- & Ganzgaragen > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 20150220, Produktform: Leinen, Autoren: Teckentrup, Britta, Seitenzahl/Blattzahl: 160, Keyword: Himmel; Sonne; Eis; Frühling; Wetterphänomene; Winter; Licht; Luft; Nebel; Jahreszeiten; Sturm; Herbst; Sommer; Wind; Unwetter; Stimmung; Gewitter; Regen, Fachschema: Wetter / Kindersachbuch, Jugendsachbuch, Fachkategorie: Kinder/Jugendliche: Sachbuch: Geologie, Klima & physikalische Welt, Interesse Alter: empfohlenes Alter: ab 6 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 6, Warengruppe: HC/Kinderbücher/Sachbücher/Tiere/Pflanzen/Natur, Fachkategorie: Bilderbücher mit Erzähltexten, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Jacoby & Stuart, Verlag: Jacoby & Stuart, Verlag: Verlagshaus Jacoby & Stuart, Länge: 251, Breite: 182, Höhe: 23, Gewicht: 755, Produktform: Halbleinen, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Herkunftsland: LETTLAND (LV), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)294,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Warum ist das Wetter so schwül?
Das Wetter ist schwül, wenn die Luftfeuchtigkeit hoch ist und die Temperatur ebenfalls hoch ist. Dies führt dazu, dass sich die Luft wie eine schwere Decke über uns legt und es sich stickig anfühlt. Schwüles Wetter tritt oft vor einem Gewitter auf, da die feuchte Luft ein Anzeichen für eine bevorstehende Wetteränderung sein kann. Die Schwüle kann auch durch die Nähe zu Gewässern oder durch langanhaltende Hitzeperioden verstärkt werden. Warum ist das Wetter so schwül? **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.