Domain schwül.de kaufen?
Wir ziehen mit dem Projekt
schwül.de um.
Sind Sie am Kauf der Domain
schwül.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schwül.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
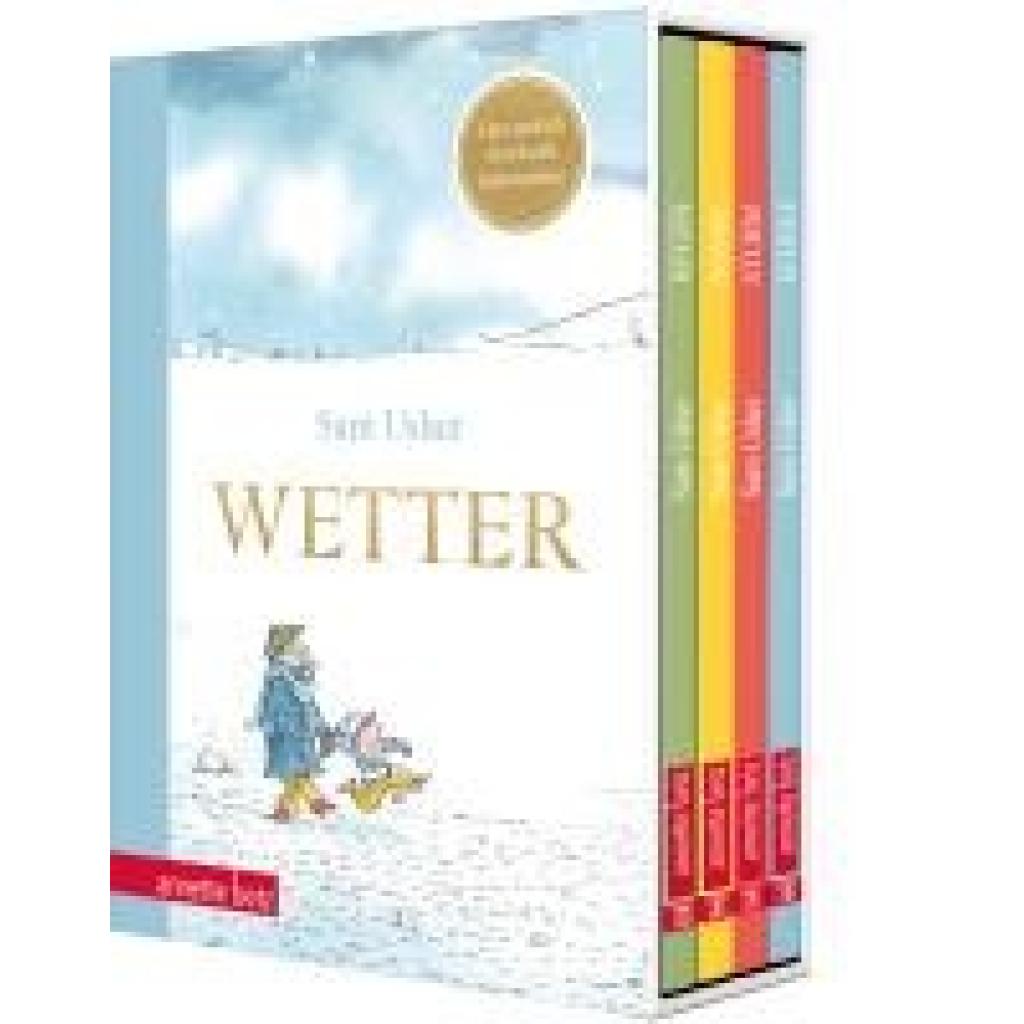
Usher, Sam: WetterWetter , Vier kunterbunte Bilderbücher ab 4 Jahren in einem hochwertigen Schuber: das perfekte Geschenk zu jeder Jahreszeit! Es gibt kein schlechtes Wetter, wenn man Fantasie hat - und einen Opa, mit dem jeder Tag ein Abenteuer ist! Denn nur weil es regnet, bleiben der Junge und sein Großvater ganz sicher nicht zu Hause. Im Hochsommer wird die Suche nach dem perfekten Picknickplatz zu einer fantastischen Reise. Wenn es stürmisch wird, lassen die beiden Drachen steigen - und vielleicht fliegen sie gleich ein Stück mit? Und im Winter erleben der Junge und sein Opa das tierischste Abenteuer überhaupt! Regen, Sonne, Sturm und Schnee - mit diesen Geschichten in jedem Tag das Besondere entdecken! , Armaturenbretter & Handschuhfächer > Innenausstattung , Erscheinungsjahr: 20210920, Produktform: Leinen, Autoren: Usher, Sam, Illustrator: Usher, Sam, Seitenzahl/Blattzahl: 160, Abbildungen: durchgehend farbig illustriert, Keyword: Bilder angucken; Box; Enkel-Großvater; Familie; Fantasie; Frühling; Geschenk für Großeltern; Geschenk für Jungen ab 4 Jahren; Geschenk für Mädchen ab 4 Jahren; Geschenk für die ganze Familie; Goldfolie; Herbst; Jahreszeiten; Natur; Opa und Enkel; Rausgehen; Regen; Schnee; Schuber; Sommer; Sonne; Spielen; Sturm; Vorlesen; Winter; bunte Bilder; durch ganze Jahr, Fachschema: Frühling - Frühjahr~Jahreszeit / Frühling~Herbst~Jahreszeit / Herbst~Jahreszeit / Winter~Winter~Bilderbuch, Fachkategorie: Bilderbücher mit Erzähltexten~Frühe Kindheit: Uhrzeit & Jahreszeiten~Frühe Kindheit: Familie, Interesse Alter: empfohlenes Alter: ab 4 Jahre~Jahreszeiten: Frühling~Jahreszeiten: Sommer~Jahreszeiten: Herbst~Jahreszeiten: Winter~In Bezug auf die frühe Kindheit, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 199, Breite: 143, Höhe: 43, Gewicht: 734, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Teckentrup, Britta: Alle Wetter!Alle Wetter! , Sanftes Frühlingserwachen, gleißende Sommertage, tobende Stürme und klirrende Kälte Erstaunlich, dass es noch kein Buch über das Wetter gibt, das mehr enthält als bloße Naturkunde, wo doch das Wetter uns alle bewegt, unsere Stimmung prägt und unsere Garderobe bestimmt. Britta Tecken trup hat diese Lücke geschlossen mit einem Buch voller Bilder, das Information und Emotion verbindet, und mit lyrischen Texten, die zeigen, welchen Reichtum an Wetterbeschreibungen unsere Sprache besitzt. Regen bringt Segen, aber schön ist es auch, dass es nach jedem Regen Sonnenschein gibt. Es ist warm oder kalt, feucht oder trocken, hell oder dunkel, je nach Jahreszeit und Wetterlage. Es gibt Landwetter und Großstadtwetter, Seewetter und Gebirgswetter. Eis bedeckt im Winter ganze Seen, aber auch im Sommer gibt es Eis, nicht nur beim Eismann, sondern auch in Form von dicken Hagelkörnern. Unwetter ist nicht das Gegenteil von Wetter, sondern viele Wetter auf einmal: Regen und Sturm und Blitz und Donner; und Sonnenschein bedeutet nicht nur Helligkeit und Wärme, sondern auch blühende Blumen und summende Insekten. Kurz: Immer leben wir mit dem Wetter, das Wetter lässt die Natur gedeihen oder vernichtet sie, und mit dem Wetter hebt sich und sinkt unsere Stimmung. Und über nichts tauschen wir uns lieber aus als über das Wetter. , Halb- & Ganzgaragen > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 20150220, Produktform: Leinen, Autoren: Teckentrup, Britta, Seitenzahl/Blattzahl: 160, Keyword: Himmel; Sonne; Eis; Frühling; Wetterphänomene; Winter; Licht; Luft; Nebel; Jahreszeiten; Sturm; Herbst; Sommer; Wind; Unwetter; Stimmung; Gewitter; Regen, Fachschema: Wetter / Kindersachbuch, Jugendsachbuch, Fachkategorie: Kinder/Jugendliche: Sachbuch: Geologie, Klima & physikalische Welt, Interesse Alter: empfohlenes Alter: ab 6 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 6, Warengruppe: HC/Kinderbücher/Sachbücher/Tiere/Pflanzen/Natur, Fachkategorie: Bilderbücher mit Erzähltexten, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Jacoby & Stuart, Verlag: Jacoby & Stuart, Verlag: Verlagshaus Jacoby & Stuart, Länge: 251, Breite: 182, Höhe: 23, Gewicht: 755, Produktform: Halbleinen, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Herkunftsland: LETTLAND (LV), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
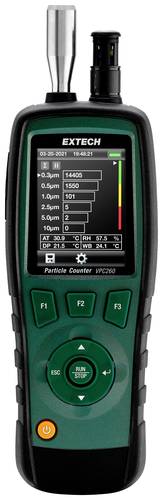
Extech Partikelzähler VPC260 Temperatur, LuftfeuchtigkeitDer VPC260 ist ein 6-Kanal-Partikelzähler zur Überwachung der Qualität der Umgebungsluft am Arbeitsplatz. Gemessen werden bis zu 6 Partikelgrößenkanäle sowie Lufttemperatur, Luftfeuchte, Taupunkt und Feuchtkugel. Die Raumluftqualität kann auf Abgase, Rauch, lungengängigen kristallinen Siliciumdioxidstaub (RCS), entzündlichen Staub in der Luft und andere Luftschadstoffe überprüft werden.800,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware
-
Usher, Sam: WetterWetter , Vier kunterbunte Bilderbücher ab 4 Jahren in einem hochwertigen Schuber: das perfekte Geschenk zu jeder Jahreszeit! Es gibt kein schlechtes Wetter, wenn man Fantasie hat - und einen Opa, mit dem jeder Tag ein Abenteuer ist! Denn nur weil es regnet, bleiben der Junge und sein Großvater ganz sicher nicht zu Hause. Im Hochsommer wird die Suche nach dem perfekten Picknickplatz zu einer fantastischen Reise. Wenn es stürmisch wird, lassen die beiden Drachen steigen - und vielleicht fliegen sie gleich ein Stück mit? Und im Winter erleben der Junge und sein Opa das tierischste Abenteuer überhaupt! Regen, Sonne, Sturm und Schnee - mit diesen Geschichten in jedem Tag das Besondere entdecken! , Armaturenbretter & Handschuhfächer > Innenausstattung , Erscheinungsjahr: 20210920, Produktform: Leinen, Autoren: Usher, Sam, Illustrator: Usher, Sam, Seitenzahl/Blattzahl: 160, Abbildungen: durchgehend farbig illustriert, Keyword: Bilder angucken; Box; Enkel-Großvater; Familie; Fantasie; Frühling; Geschenk für Großeltern; Geschenk für Jungen ab 4 Jahren; Geschenk für Mädchen ab 4 Jahren; Geschenk für die ganze Familie; Goldfolie; Herbst; Jahreszeiten; Natur; Opa und Enkel; Rausgehen; Regen; Schnee; Schuber; Sommer; Sonne; Spielen; Sturm; Vorlesen; Winter; bunte Bilder; durch ganze Jahr, Fachschema: Frühling - Frühjahr~Jahreszeit / Frühling~Herbst~Jahreszeit / Herbst~Jahreszeit / Winter~Winter~Bilderbuch, Fachkategorie: Bilderbücher mit Erzähltexten~Frühe Kindheit: Uhrzeit & Jahreszeiten~Frühe Kindheit: Familie, Interesse Alter: empfohlenes Alter: ab 4 Jahre~Jahreszeiten: Frühling~Jahreszeiten: Sommer~Jahreszeiten: Herbst~Jahreszeiten: Winter~In Bezug auf die frühe Kindheit, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 199, Breite: 143, Höhe: 43, Gewicht: 734, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Teckentrup, Britta: Alle Wetter!Alle Wetter! , Sanftes Frühlingserwachen, gleißende Sommertage, tobende Stürme und klirrende Kälte Erstaunlich, dass es noch kein Buch über das Wetter gibt, das mehr enthält als bloße Naturkunde, wo doch das Wetter uns alle bewegt, unsere Stimmung prägt und unsere Garderobe bestimmt. Britta Tecken trup hat diese Lücke geschlossen mit einem Buch voller Bilder, das Information und Emotion verbindet, und mit lyrischen Texten, die zeigen, welchen Reichtum an Wetterbeschreibungen unsere Sprache besitzt. Regen bringt Segen, aber schön ist es auch, dass es nach jedem Regen Sonnenschein gibt. Es ist warm oder kalt, feucht oder trocken, hell oder dunkel, je nach Jahreszeit und Wetterlage. Es gibt Landwetter und Großstadtwetter, Seewetter und Gebirgswetter. Eis bedeckt im Winter ganze Seen, aber auch im Sommer gibt es Eis, nicht nur beim Eismann, sondern auch in Form von dicken Hagelkörnern. Unwetter ist nicht das Gegenteil von Wetter, sondern viele Wetter auf einmal: Regen und Sturm und Blitz und Donner; und Sonnenschein bedeutet nicht nur Helligkeit und Wärme, sondern auch blühende Blumen und summende Insekten. Kurz: Immer leben wir mit dem Wetter, das Wetter lässt die Natur gedeihen oder vernichtet sie, und mit dem Wetter hebt sich und sinkt unsere Stimmung. Und über nichts tauschen wir uns lieber aus als über das Wetter. , Halb- & Ganzgaragen > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 20150220, Produktform: Leinen, Autoren: Teckentrup, Britta, Seitenzahl/Blattzahl: 160, Keyword: Himmel; Sonne; Eis; Frühling; Wetterphänomene; Winter; Licht; Luft; Nebel; Jahreszeiten; Sturm; Herbst; Sommer; Wind; Unwetter; Stimmung; Gewitter; Regen, Fachschema: Wetter / Kindersachbuch, Jugendsachbuch, Fachkategorie: Kinder/Jugendliche: Sachbuch: Geologie, Klima & physikalische Welt, Interesse Alter: empfohlenes Alter: ab 6 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 6, Warengruppe: HC/Kinderbücher/Sachbücher/Tiere/Pflanzen/Natur, Fachkategorie: Bilderbücher mit Erzähltexten, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Jacoby & Stuart, Verlag: Jacoby & Stuart, Verlag: Verlagshaus Jacoby & Stuart, Länge: 251, Breite: 182, Höhe: 23, Gewicht: 755, Produktform: Halbleinen, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Herkunftsland: LETTLAND (LV), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.